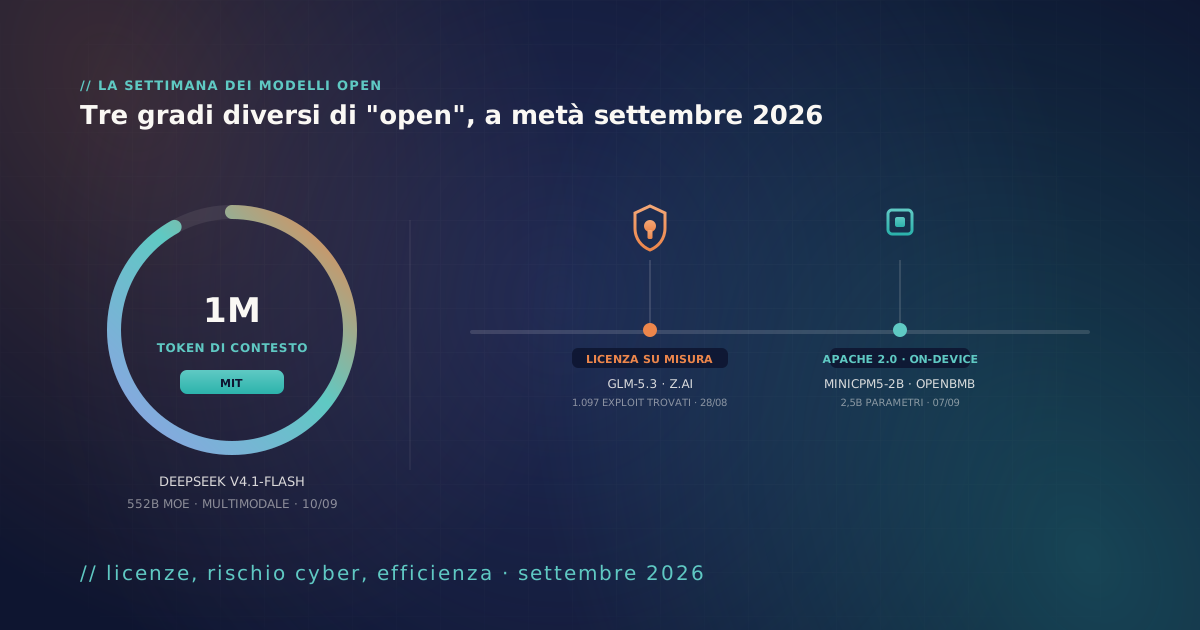
Tre rilasci della stessa settimana, tra il 7 e il 14 settembre 2026, raccontano tre gradi molto diversi di cosa significhi oggi "modello open". DeepSeek ha pubblicato V4.1-Flash sotto una licenza MIT pulita, senza condizioni nascoste. Z.ai ha invece cambiato le regole per GLM-5.3, la nuova generazione della sua famiglia di punta: pesi disponibili, ma sotto una licenza su misura, dopo aver scoperto che il modello sapeva trovare exploit critici meglio di quanto previsto. E OpenBMB ha dimostrato che non serve un modello enorme per contare: MiniCPM5-2B, appena 2,5 miliardi di parametri, batte modelli il doppio più grandi ed è pensato per girare su un laptop. Tre notizie, una sola domanda utile per chi decide un'architettura AI in azienda: cosa cambia davvero, oltre il numero di parametri.
DeepSeek V4.1-Flash: multimodale, un milione di token di contesto, licenza MIT senza condizioni
Il 10 settembre 2026 DeepSeek ha rilasciato V4.1-Flash, che sostituisce V4 Pro come modello di punta più efficiente della famiglia. È un modello Mixture-of-Experts con un backbone da 552 miliardi di parametri totali, costruito su un'architettura encoder-decoder causale che attiva solo 8 miliardi di parametri in lettura e 16 miliardi in scrittura — una scelta pensata per contenere il costo di calcolo senza sacrificare la qualità. Il contesto arriva a un milione di token e la comprensione delle immagini è nativa, non aggiunta con una patch successiva. La licenza resta quella che DeepSeek usa da sempre per questa fascia di modelli: MIT, senza soglie di fatturato, senza clausole di attribuzione, senza restrizioni geografiche. È la conferma di una tendenza che seguiamo da mesi: chi punta sulla licenza più permissiva possibile lo fa in modo coerente, release dopo release.
GLM-5.3: la licenza non è più MIT, e il motivo è tecnico prima che commerciale
Z.ai aveva annunciato GLM-5.3 il 14 agosto 2026 come il nuovo modello di punta per coding e compiti agentivi di lunga durata — 320 miliardi di parametri totali, 18 miliardi attivi, un'architettura che combina attenzione lineare e sparsa per ridurre in modo netto il costo di calcolo e la memoria della cache. Ma i pesi non sono arrivati subito: Z.ai li ha tenuti indietro per due settimane, dichiarando esplicitamente di voler completare una revisione di sicurezza informatica prima della pubblicazione. Sono arrivati su Hugging Face il 28 agosto, non più sotto la MIT pulita usata per GLM-5.2, ma sotto una licenza su misura — la "GLM-5.3 License": per la quasi totalità delle aziende, incluse le PMI svizzere, i permessi restano equivalenti a MIT. La differenza scatta solo per chi offre il modello come servizio (Model-as-a-Service) con un fatturato aggregato superiore a 10 miliardi di dollari nei 12 mesi precedenti: in quel caso serve superare una security review di Z.ai prima dell'uso commerciale. Una soglia pensata per una manciata di hyperscaler, non per chi lo adotta internamente — ma resta comunque un promemoria che "pesi disponibili" non equivale più automaticamente a "licenza open source" in senso stretto.
Il motivo della revisione è nei numeri: su CyberGym, il benchmark che misura la capacità di scoprire vulnerabilità reali, GLM-5.3 segna 84,5%, contro il 77,2% di GLM-5.2. Nei test Z.ai ha trovato 1.097 vulnerabilità critiche in Linux, WebKit e FreeBSD, oltre a una vulnerabilità reale in Cursor — e dichiara che questa capacità di scoprire ed concatenare exploit è emersa dal post-training senza che fosse un obiettivo esplicito del progetto. Per un'azienda che valuta l'auto-hosting di GLM-5.3, non è un dettaglio da ricerca accademica: un modello capace di questo livello di analisi offensiva va trattato, nella vostra valutazione del rischio, come uno strumento a duplice uso — utile per il vostro red team, ma da governare con permessi e ambienti isolati come qualunque tool di sicurezza avanzato.
MiniCPM5-2B: 2,5 miliardi di parametri, Apache 2.0, pensato per un laptop
Il 7 settembre 2026 OpenBMB ha pubblicato MiniCPM5-2B, un modello denso da 2,52 miliardi di parametri sotto licenza Apache 2.0 — permissiva quanto la MIT, senza soglie né clausole particolari. Sulla media di 34 benchmark segna 53,9 punti, superando Qwen3.5-4B, che ha quasi il doppio dei parametri e si ferma a 51,1. L'architettura è una LlamaForCausalLM standard con attenzione grouped-query e un contesto nativo di 131.072 token: nessun kernel personalizzato, nessun fork del codice del modello, compatibile da subito con gli strumenti che la maggior parte dei team già usa — vLLM, llama.cpp, Ollama, MLX, LM Studio. È pensato esplicitamente per girare su hardware che avete già: un laptop, uno smartphone, una singola GPU di fascia contenuta, non un cluster affittato.
Cosa cambia, in pratica, per un'azienda svizzera che valuta l'AI questa settimana
- La licenza va riletta a ogni release, anche dentro la stessa famiglia: GLM-5.2 era MIT pulita, GLM-5.3 non lo è più. Non basta sapere che un laboratorio "di solito rilascia open".
- Un modello con capacità cyber offensive elevate, come GLM-5.3, richiede una valutazione del rischio specifica prima dell'auto-hosting — ambienti isolati, permessi limitati, log degli utilizzi — indipendentemente da quanto sia permissiva la licenza.
- Non ogni progetto ha bisogno di un modello enorme: MiniCPM5-2B dimostra che un modello ottimizzato bene, sotto i 3 miliardi di parametri, può bastare per molti casi d'uso aziendali e girare su hardware che avete già in ufficio.
- Con gli obblighi di enforcement dell'AI Act già in vigore dal 2 agosto 2026, verificare licenza e profilo di rischio di un modello prima dell'adozione non è più solo prudenza: è parte della conformità che dovete poter dimostrare.
È il lavoro che facciamo ogni settimana con i nostri clienti: leggere la licenza esatta di ogni release, valutare il profilo di rischio di un modello prima di dargli accesso ai vostri sistemi, e scegliere — tra un modello enorme e uno piccolo ma ben ottimizzato — quello che serve davvero al vostro caso d'uso, non quello che occupa più spazio in classifica.
- DeepSeek — Change Log ufficiale, rilascio di V4.1-Flash ↗
- kie.ai — "What Is DeepSeek V4.1 Flash? 1M Context" ↗
- Z.ai — "GLM-5.3: Frontier Coding with Emergent Cyber Capabilities" (annuncio ufficiale) ↗
- The New Stack — "Z.ai's GLM-5.3 goes open weight, but its new license aims at hyperscalers" ↗
- TechTimes — "GLM-5.3: Post-Training Produced Exploit Chains Z.ai Never Planned, Finds 1,097 Critical Bugs" ↗
- MarkTechPost — "OpenBMB Releases MiniCPM5-2B: A 2.52B Dense Model Averaging 53.9 Across 34 Benchmarks" ↗
- Hugging Face — openbmb/MiniCPM5-2B, scheda del modello ↗